29 . 10 . 2026
Governança de IA nas empresas: o que controlar antes de escalar
Governança de IA nas empresas: descubra cinco controles para proteger dados, gerenciar acessos e supervisionar o uso da inteligência artificial.
Índice
- O desafio de governar uma IA que já está sendo utilizada
- Cinco controles para governar o uso da IA nas empresas
- Como determinar se um caso de uso de IA pode ser aprovado
- Da política ao controle técnico: o que o Google Cloud oferece em 2026
- Por onde começar a implementar a governança de IA
- Perguntas frequentes sobre governança de IA nas empresas
- Governar a IA é construir uma capacidade de decisão
A governança de IA nas empresas torna-se necessária quando diferentes áreas começam a utilizar assistentes para resumir documentos comerciais, analisar informações de clientes ou automatizar tarefas, sem que exista uma visão clara de como essas ferramentas são utilizadas.
Essas iniciativas podem melhorar a produtividade, mas levantam questões que muitas organizações ainda não conseguem responder: quais ferramentas estão sendo utilizadas?, quais informações os usuários compartilham?, quem autoriza e supervisiona seu uso?
O desafio não consiste apenas em controlar soluções desenvolvidas internamente, mas em estabelecer condições para incorporar inteligência artificial sem perder segurança, rastreabilidade nem controle sobre as informações corporativas. A seguir, abordamos como você pode estabelecer a governança de IA na sua organização.
O desafio de governar uma IA que já está sendo utilizada
A governança de IA compreende as políticas, responsabilidades e mecanismos necessários para supervisionar sua adoção e gerenciar os riscos associados.
Um dos desafios é a shadow AI: o uso de ferramentas de inteligência artificial sem o conhecimento ou a autorização dos responsáveis pela tecnologia.
O Google Cloud alerta que essas práticas podem gerar pontos cegos de segurança, especialmente quando os colaboradores compartilham informações corporativas com serviços externos.
Diante desse contexto, o objetivo é transformar o uso disperso da IA em uma prática gerenciada, na qual cada solução tenha uma finalidade, responsáveis e controles proporcionais aos seus riscos.
Cinco controles para governar o uso da IA nas empresas
Uma governança de IA nas empresas eficaz exige controles concretos para identificar riscos, definir responsabilidades e supervisionar o uso da inteligência artificial.
1. Identificar ferramentas, usuários e responsáveis
O primeiro passo é conhecer quais soluções cada área utiliza e para quais tarefas.
Um inventário deve registrar, no mínimo:
- Ferramenta e fornecedor.
- Área usuária e responsável.
- Finalidade ou caso de uso.
- Tipo de informação processada.
- Status de autorização.
As informações podem ser levantadas por meio de pesquisas internas, revisão das aplicações contratadas e recursos de visibilidade sobre o uso de serviços web.
O controle será eficaz quando os casos identificados tiverem um responsável e uma decisão de autorização documentada, e não apenas quando existir uma lista de ferramentas.
2. Classificar os dados e avaliar sua exposição
Utilizar informações públicas para gerar conteúdo não representa o mesmo risco que compartilhar contratos, dados pessoais ou documentos financeiros.
Antes de aprovar uma solução, é necessário avaliar a classificação dos dados, as condições do fornecedor, seu armazenamento, retenção e possível utilização para treinar modelos.
Também devem ser definidas restrições sobre quais informações podem ser transferidas. Os mecanismos de prevenção contra perda de dados (DLP) permitem reduzir determinadas exposições, desde que cubram os canais utilizados e estejam configurados corretamente.
Essa avaliação exige uma base prévia de governança de dados nas operações de TI, que permita conhecer como as informações corporativas são classificadas, protegidas e supervisionadas.
A eficácia do controle deve ser comprovada por meio de testes das restrições e revisão das exceções autorizadas.
Por exemplo, o Google Cloud apresentou, em 2026, o IAM Data Governance Tags para BigQuery, um recurso que permite classificar colunas sensíveis por meio de etiquetas hierárquicas e aplicar políticas diferenciadas de acesso ou mascaramento. Assim, uma organização pode definir quais usuários consultam os dados originais e quais acessam apenas versões protegidas.
3. Avaliar e autorizar cada caso de uso
Aprovar uma ferramenta não significa autorizar todas as suas possíveis aplicações.
Uma plataforma pode ser adequada para redigir conteúdo comercial, mas exigir controles adicionais se for utilizada para analisar informações confidenciais ou apoiar decisões críticas.
Por isso, a avaliação deve considerar o impacto de resultados incorretos, os dados envolvidos, as integrações e a necessidade de supervisão humana.
O resultado deve ser documentado como uso aprovado, aprovado com condições ou não autorizado, incluindo quem tomou a decisão e quando ela deve ser revisada.
4. Definir identidades, permissões e restrições
A governança também precisa estabelecer quem pode acessar cada solução e quais recursos pode utilizar.
Quando a plataforma permite, é recomendável aplicar autenticação corporativa, MFA e permissões baseadas no princípio do menor privilégio.
As integrações com e-mail, repositórios, aplicações ou sistemas internos exigem cuidado. Elas podem disponibilizar mais informações e ações à ferramenta.
Essa abordagem está relacionada ao modelo Zero Trust aplicado à infraestrutura de TI, que propõe verificar os acessos com base na identidade, no contexto e nos privilégios necessários, em vez de conceder confiança por padrão.
Revisar as permissões ativas e remover os acessos desnecessários permite verificar se as restrições continuam adequadas.
5. Auditar o uso e medir a eficácia
Ter políticas não garante seu cumprimento.
A organização precisa revisar atividades, exceções, incidentes e evidências da aplicação dos controles.
Alguns indicadores úteis são:
- Casos de uso inventariados e avaliados.
- Acessos pendentes de revisão.
- Transferências de informações bloqueadas.
- Exceções e ações corretivas em aberto.
Existe uma precaução adicional: os próprios registros de auditoria podem conter prompts, respostas ou referências a documentos sensíveis. Por isso, também devem ser protegidos com permissões e critérios de retenção adequados.
Assim como ocorre com outros controles de cibersegurança, a diferença está entre ter uma medida configurada e demonstrar que ela funciona diante do risco que busca reduzir.
Sua estratégia está preparada para incorporar IA sem perder o controle?
Baixe o guia Google Cloud 2026: 5 pontos-chave para uma arquitetura preparada para a IA e confira os cinco eixos que devem ser avaliados antes de escalar.
Como determinar se um caso de uso de IA pode ser aprovado
Para transformar esses controles em decisões, propomos avaliar cada iniciativa considerando três fatores: o nível de sensibilidade das informações, o impacto que pode ter e quais controles estão disponíveis.
| Pergunta de avaliação | Medida a considerar |
| Processa informações confidenciais ou dados pessoais? | Revisar o tratamento dos dados e as garantias do fornecedor |
| Está conectado a aplicações internas? | Avaliar integrações, identidades e permissões |
| Seus resultados podem afetar decisões críticas? | Estabelecer validação humana e critérios de aceitação |
| É possível auditar sua atividade? | Verificar registros, responsáveis e mecanismos de acompanhamento |
Essa matriz é orientativa e deve ser adaptada às obrigações e aos riscos de cada organização.
Por exemplo, um assistente pode ser aprovado para resumir informações públicas. Também pode precisar de uma avaliação adicional antes de analisar contratos de clientes.
A diferença não está na ferramenta, mas no risco do uso que se pretende autorizar.
Da política ao controle técnico: o que o Google Cloud oferece em 2026
Definir regras é necessário, mas elas devem ser traduzidas em mecanismos que possam ser aplicados e verificados.
O Google Cloud documenta duas abordagens complementares.
1. Prevenção da exposição de informações
O Chrome Enterprise Premium inclui recursos de DLP. Eles permitem restringir determinadas operações de copiar e colar, mascarar informações sensíveis e aplicar controles sobre ferramentas externas de IA.
Em setembro de 2026, o Google também descreveu melhorias para visualizar o uso de aplicações de IA e SaaS a partir do navegador, com opções para bloquear serviços de risco ou direcionar os usuários para alternativas aprovadas.
2. Auditoria e análise da adoção
Para o Gemini Enterprise, o Google Cloud apresentou uma metodologia que utiliza Cloud Logging, Log Router e BigQuery para coletar e analisar atividades, acessos e padrões de uso.
Essa arquitetura permite ir além do volume de interações: as equipes podem analisar quais áreas utilizam os assistentes, quais fontes corporativas consultam e quais eventos exigem uma revisão de segurança. As informações podem ser utilizadas para detectar usos não previstos, investigar alertas e ajustar as políticas de acesso.
Uma consideração técnica importante: os registros Data Access devem ser habilitados explicitamente. Além disso, as informações coletadas podem incluir prompts e respostas, por isso precisam de controles de acesso específicos.
Esses recursos têm escopos diferentes. A visibilidade do navegador não cobre necessariamente todas as aplicações ou integrações, enquanto os registros do Gemini Enterprise correspondem ao seu ambiente gerenciado.
A lição é que incorporar tecnologia de supervisão não equivale a ter governança de IA. A organização ainda precisa definir quem revisa as evidências, quais situações exigem intervenção e como os desvios são corrigidos.
Por onde começar a implementar a governança de IA
Uma empresa que já utiliza IA não precisa começar por uma estrutura complexa, mas por um diagnóstico que permita organizar as decisões.
O processo pode ser organizado em três etapas:
- Identificar os usos existentes.
- Priorizar riscos.
- Implementar controles com acompanhamento.
A dificuldade costuma estar na coordenação dessas responsabilidades. A segurança pode identificar uma exposição, a TI administrar acessos e as áreas de negócio definir a criticidade de um processo. Sem uma visão conjunta, as medidas podem ficar desconectadas.
Além disso, quando a organização desenvolve suas próprias soluções ou utiliza IA em processos críticos, esse modelo de governança deve estar conectado a uma arquitetura de IA empresarial pronta para operar. Essa arquitetura deve ser capaz de sustentar as integrações, a segurança e as operações diárias.
Na Wezen, abordamos esse desafio com uma visão integral de infraestrutura, nuvem e cibersegurança. Por meio de recursos como os assessments de cibersegurança e o acompanhamento estratégico de vCISO, ajudamos as organizações a identificar lacunas, priorizar riscos e definir controles alinhados à sua operação.
O valor de um parceiro tecnológico não está apenas na implementação de ferramentas, mas em conectar as decisões sobre dados, acessos e segurança a uma estratégia que possa ser sustentada à medida que o uso da IA evolui.
Perguntas frequentes sobre governança de IA nas empresas
Governo de IA e governança de IA significam a mesma coisa?
No contexto empresarial, costumam ser utilizados como equivalentes. Ambos incluem políticas, responsabilidades e controles para gerenciar o uso da inteligência artificial.
Uma empresa que utiliza apenas ferramentas de IA de terceiros precisa de governança?
Sim. Mesmo que não desenvolva modelos, deve avaliar quais informações compartilha, como são processadas e quais riscos os resultados geram.
O que deve ser avaliado antes de aprovar uma ferramenta de IA?
O caso de uso, o fornecedor, a sensibilidade dos dados, as permissões necessárias e os mecanismos de supervisão disponíveis.
Quem deve liderar a governança de IA?
Deve existir uma responsabilidade formal e coordenação entre TI, segurança, áreas de negócio e direção, de acordo com a estrutura da organização.
Como medir a eficácia dos controles de IA?
Com testes de conformidade: casos avaliados, acessos revisados, incidentes detectados, exceções gerenciadas e ações corretivas verificadas.
Governar a IA é construir uma capacidade de decisão
O desafio das empresas não é apenas controlar as ferramentas que utilizam hoje, mas se preparar para avaliar aquelas que incorporarão amanhã.
Uma governança de IA eficaz permite tomar decisões consistentes sobre tecnologias, dados, acessos e riscos. Assim, cada nova iniciativa não se transforma em uma exceção.
O objetivo não é restringir a inovação, mas criar as condições para que ela possa escalar com controle, segurança e confiança. E isso exige integrar a governança de IA à estratégia tecnológica e às necessidades reais do negócio.
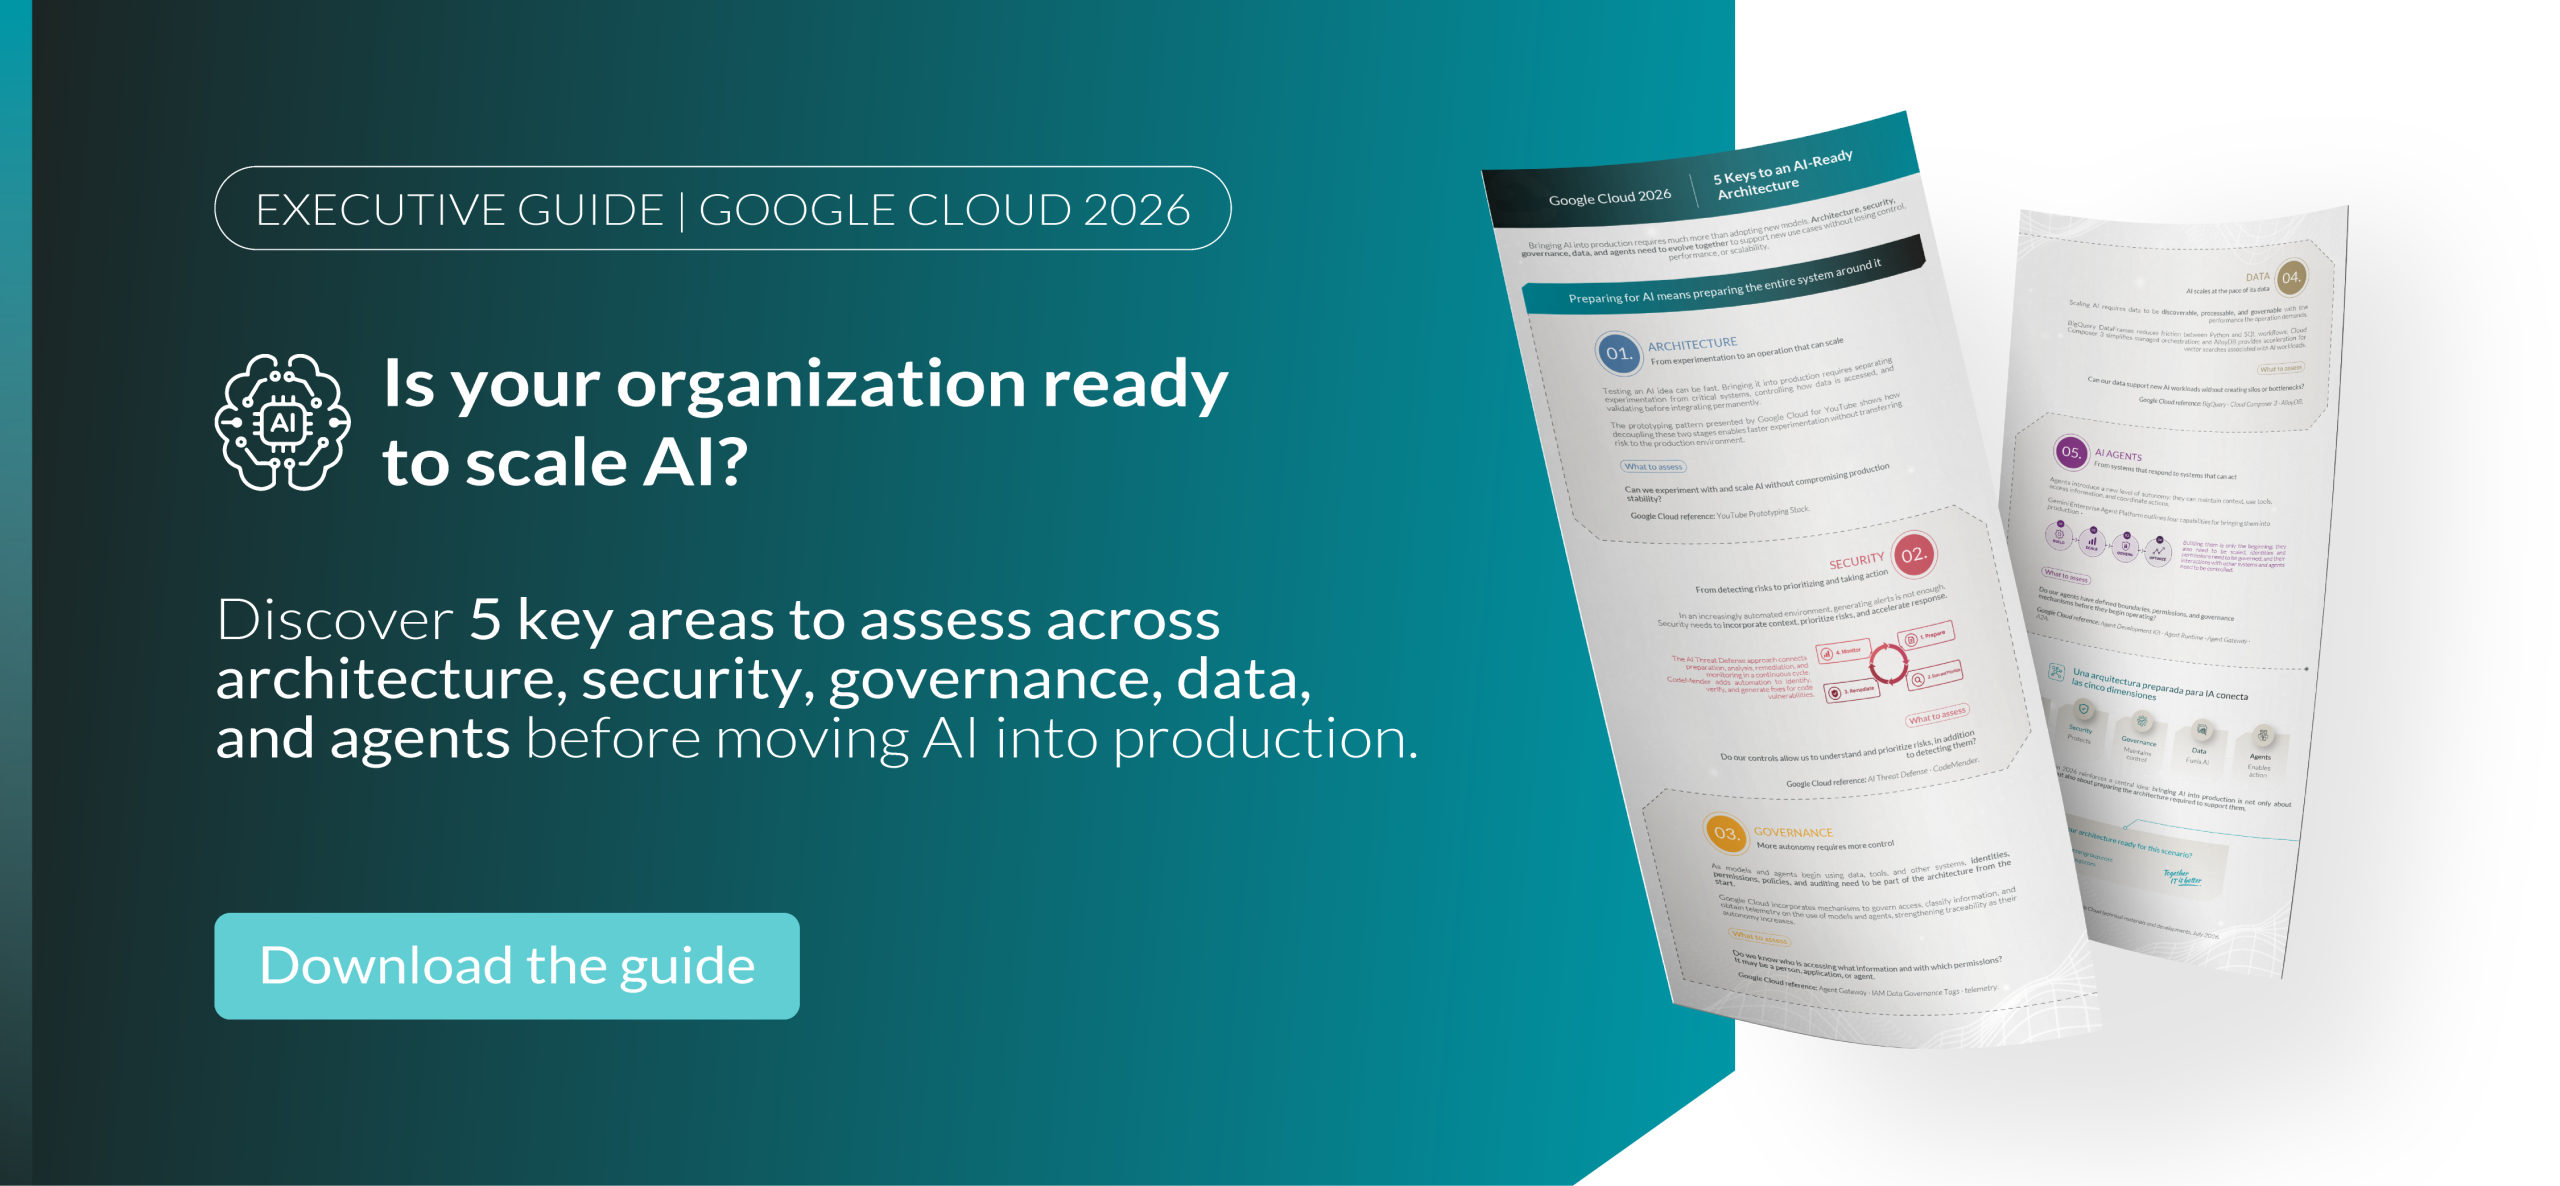
Imagem: Imagem gerada com ChatGPT Imagens 2.5, OpenAI, 2026.
Fontes consultadas
- Berschadski, M. (2026, 28 de janeiro). Future Mode Part 1: The intelligent and secure browser for enterprises. Google Cloud Blog. URL
- Rajamani, V., & Busam, P. (2026, 17 de julho). Level up your column-level security: Using IAM data governance tags in BigQuery. Google Cloud Blog. URL
- Cunningham, N. (2026, 1º de outubro). The future of browser-based security: Leveraging browser data for proactive defense. Google Cloud Blog. URL
- Prabhat, A., & Guha, S. (2026, 15 de julho). How to analyze and govern Gemini Enterprise app usage at scale with BigQuery. Google Cloud Blog. URL
- Still, D., & Berschadski, M. (2026, 23 de setembro). Secure, intelligent experiences across every endpoint. Google Cloud Blog. URL
Artigos relacionados
Agora você já pode gerenciar suas assinaturas no SAP com DocuSign
Aprovar documentos entre departamentos, fornecedores e clientes pode tornar-se um processo muito ineficaz se a nossa organização não for capaz [...]
Microsoft Copilot: aumente sua produtividade adicionando IA à sua equipe
Descubra como simplificar as operações, economizar tempo e ser mais competitivo com o Microsoft Copilot, uma ferramenta baseada em IA.